Le télétravail hybride et les impératifs d’économies d’énergie imposent aujourd’hui un défi majeur aux administrateurs IT : comment maintenir un parc informatique accessible à distance sans le laisser sous tension 24h/24 ? La réponse réside dans une technologie vieille de près de 30 ans mais toujours aussi critique : le Wake-on-LAN (WoL) et son fameux « Magic Packet ». Sur le papier, l’idée est brillante. Dans la pratique, son déploiement se transforme souvent en casse-tête de routage et de configuration matérielle. Ce guide propose une plongée technique approfondie dans l’architecture de cette trame réseau, les méthodes fiables pour la router via Internet, et les stratégies pour l’intégrer de manière sécurisée dans un environnement professionnel.
Anatomie d’un Magic Packet et fonctionnement du Wake-on-LAN
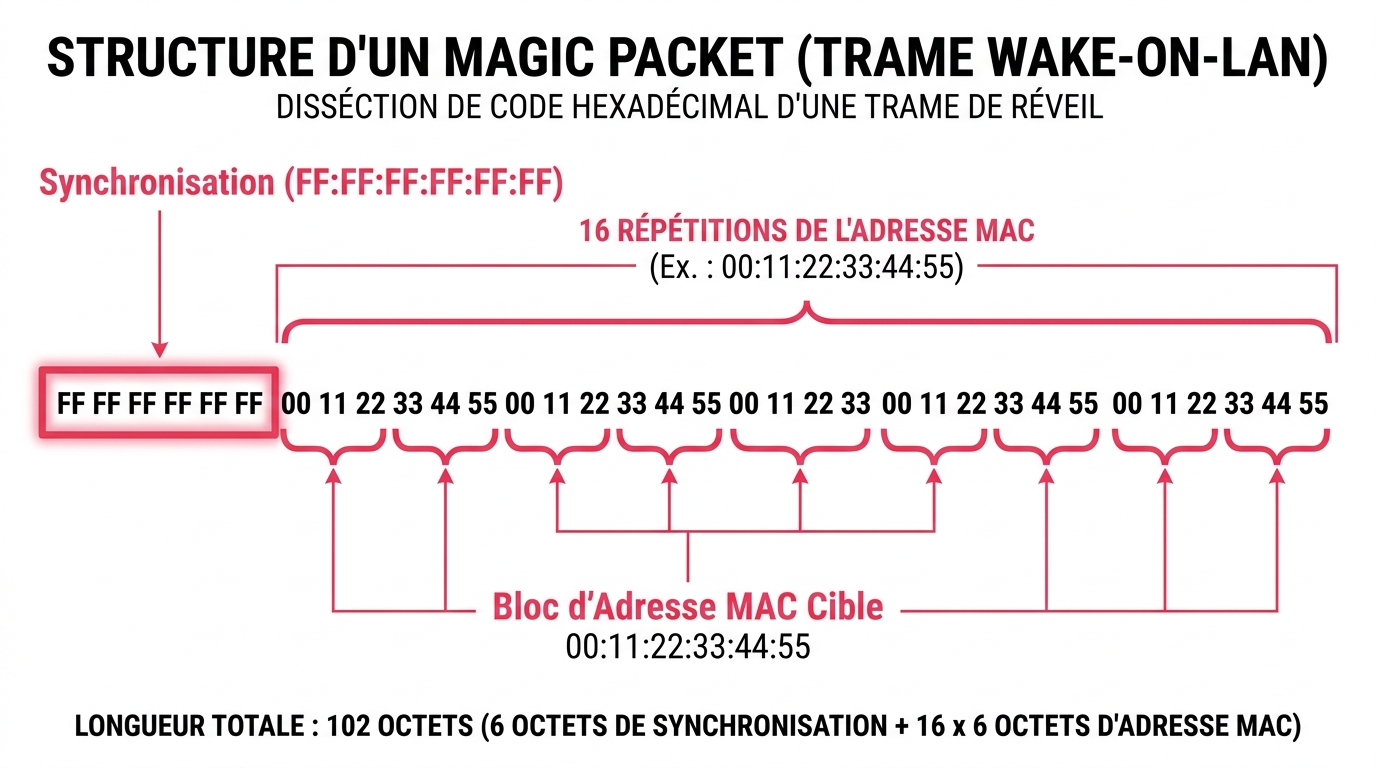
Pour maîtriser le Wake-on-LAN, il faut d’abord comprendre qu’il opère à un niveau fondamental de notre architecture réseau : la couche 2 du modèle OSI (Liaison de données). Lorsqu’une machine est éteinte, son système d’exploitation et sa pile TCP/IP ne sont plus actifs. Elle n’a donc plus d’adresse IP fonctionnelle. La seule empreinte qui lui reste est l’adresse MAC (physique) de sa carte réseau, qui reste en « veille active ».
Le principe de la veille active et du Broadcast
Pour que le Wake-on-LAN fonctionne, la carte réseau (NIC) doit rester légèrement alimentée par la carte mère (via le bus PCI-E ou le contrôleur intégré). Elle écoute en permanence le trafic réseau de niveau 2. Lorsqu’elle reconnaît une trame spécifique qui lui est destinée, elle génère un signal PME (Power Management Event) qui ordonne à la carte mère de lancer la séquence de démarrage.
C’est ici qu’intervient la différence fondamentale entre le trafic Unicast standard et le Broadcast. Si vous envoyez une trame Unicast à une machine éteinte, le switch réseau, dont la table MAC (CAM table) a expiré après quelques minutes d’inactivité, ne saura pas sur quel port l’acheminer et la détruira. Le Magic Packet doit donc impérativement être diffusé en Broadcast (adresse de destination FF:FF:FF:FF:FF:FF) pour être inondé sur tous les ports du switch. Traditionnellement, cette trame est encapsulée dans un paquet UDP, ciblant généralement les ports 7 ou 9, bien que la carte réseau s’intéresse uniquement à la charge utile (payload) et non au port.
Analyse technique : Structure hexadécimale du Magic Packet
Le terme « Magic Packet » n’est pas qu’une appellation marketing ; il désigne une trame dont la structure hexadécimale est absolue et non négociable. Si la séquence diffère d’un seul octet, le chipset réseau l’ignorera purement et simplement.
Cette charge utile pèse exactement 102 octets (la trame Ethernet qui la transporte est évidemment plus lourde, en-têtes MAC, IP et UDP compris) et se décompose ainsi :
- 6 octets de synchronisation : La séquence
FF:FF:FF:FF:FF:FFagit comme un signal d’alarme pour la carte réseau. - 96 octets de ciblage : L’adresse MAC de la machine cible (par exemple
00:1A:2B:3C:4D:5E) répétée très exactement 16 fois à la suite.
Certaines implémentations permettent d’ajouter un mot de passe (SecureOn) à la fin de la trame : la spécification prévoit 6 octets, quelques implémentations marginales se contentent de 4. En pratique, cette fonctionnalité est rarement supportée par les équipements modernes, et elle n’apporte aucune confidentialité puisque le mot de passe circule en clair.
Prérequis matériels et préparation du système
L’erreur la plus courante dans le déploiement du WoL est de se concentrer uniquement sur l’envoi du paquet. En réalité, la quasi-totalité des échecs que je rencontre en intervention proviennent d’une machine cible qui n’est pas physiquement ou logiciellement préparée à écouter, et non du paquet lui-même. L’alignement entre le BIOS, le système d’exploitation et les pilotes est indispensable.
Configuration au niveau du BIOS/UEFI
La première étape se passe au niveau matériel. Il faut s’assurer que la carte mère autorise les événements de gestion d’alimentation (APM ou ACPI) déclenchés par le réseau. Les constructeurs brillent souvent par leur manque de standardisation dans la nomenclature. Vous ne trouverez pas toujours un bouton « Wake on LAN ». Cherchez plutôt des intitulés comme « Wake on PCI-E », « Power On By RTC », ou « Resume on LAN ».
Le point d’attention crucial, d’après mon expérience terrain, concerne la norme environnementale ErP Ready (ou EuP). Conçue pour réduire la consommation des PC sous la barre de 1 Watt en veille profonde, son activation coupe l’alimentation résiduelle des ports RJ45. Si l’ErP est activé dans le BIOS, le WoL est physiquement impossible. Il faut donc impérativement le désactiver.
Paramétrage de la carte réseau côté OS
Même avec un BIOS bien configuré, le système d’exploitation a le dernier mot lors de l’arrêt de la machine. Il dicte à la carte réseau le comportement à adopter en mode S3 (Veille), S4 (Hibernation) ou S5 (Arrêt total).
- Sous Windows : Le grand coupable des échecs WoL est le « Démarrage rapide » (Fast Startup). Cette fonction place le PC dans un état hybride souvent incompatible avec l’écoute réseau. Il faut la désactiver dans les options d’alimentation. Ensuite, dans le Gestionnaire de périphériques, cochez « Autoriser ce périphérique à sortir l’ordinateur du mode veille » et limitez ce droit au « Magic Packet » pour éviter des réveils intempestifs.
- Sous Linux : L’utilitaire en ligne de commande
ethtoolest votre meilleur allié. La commandeethtool -s eth0 wol gindique à l’interface d’écouter les paquets magiques (le « g »). Cette modification n’est pas persistante par défaut et nécessite la création d’un service systemd ou d’un script de démarrage. - Sous macOS : Dans les paramètres d’économie d’énergie, l’option « Réactiver lors des accès réseau » doit être cochée. Attention toutefois avec l’architecture Apple Silicon (M1/M2/M3) : le comportement dépend fortement du « Bonjour Sleep Proxy » de l’écosystème Apple, rendant le WoL traditionnel parfois hasardeux depuis un environnement non-Apple.
Et en Wi-Fi ? C’est la question qui revient systématiquement dès qu’il y a un portable dans le parc. L’équivalent existe, il s’appelle WoWLAN (Wake on Wireless LAN), mais il faut être lucide sur ses limites : il exige une carte Wi-Fi et un pilote qui le supportent explicitement, il ne fonctionne en général qu’en veille (S3), et surtout la puce Wi-Fi perd son association au point d’accès dès que la machine passe en arrêt complet (S5). Autrement dit, sur un poste réellement éteint, le WoWLAN ne répondra pas. Pour un réveil fiable, il n’y a pas d’alternative au câble Ethernet, ce qui suppose au passage un câblage propre : si vous reprenez une installation existante, vérifiez que le sertissage respecte bien une norme unique de bout en bout.
Checklist de diagnostic : 5 points pour un WoL 100% fiable
Pour rationaliser vos déploiements, voici la méthodologie que j’applique systématiquement lors de mes audits d’infrastructure :
- Option BIOS/UEFI activée : Vérifier la présence de « Wake on LAN » ou « PME Event Wake Up ».
- Norme ErP/EuP Ready désactivée : Le port RJ45 doit rester allumé (LED clignotante) lorsque le PC est éteint.
- Démarrage rapide Windows désactivé : Obligatoire pour garantir un véritable état d’arrêt S5.
- Gestionnaire de périphériques configuré : L’option d’économie d’énergie de la carte réseau doit explicitement autoriser le Magic Packet.
- Réservation IP (DHCP statique) configurée : Indispensable sur le routeur pour assurer le routage du paquet depuis l’extérieur (Wake-on-WAN).
Déploiement pratique : acheminer le Magic Packet vers sa cible
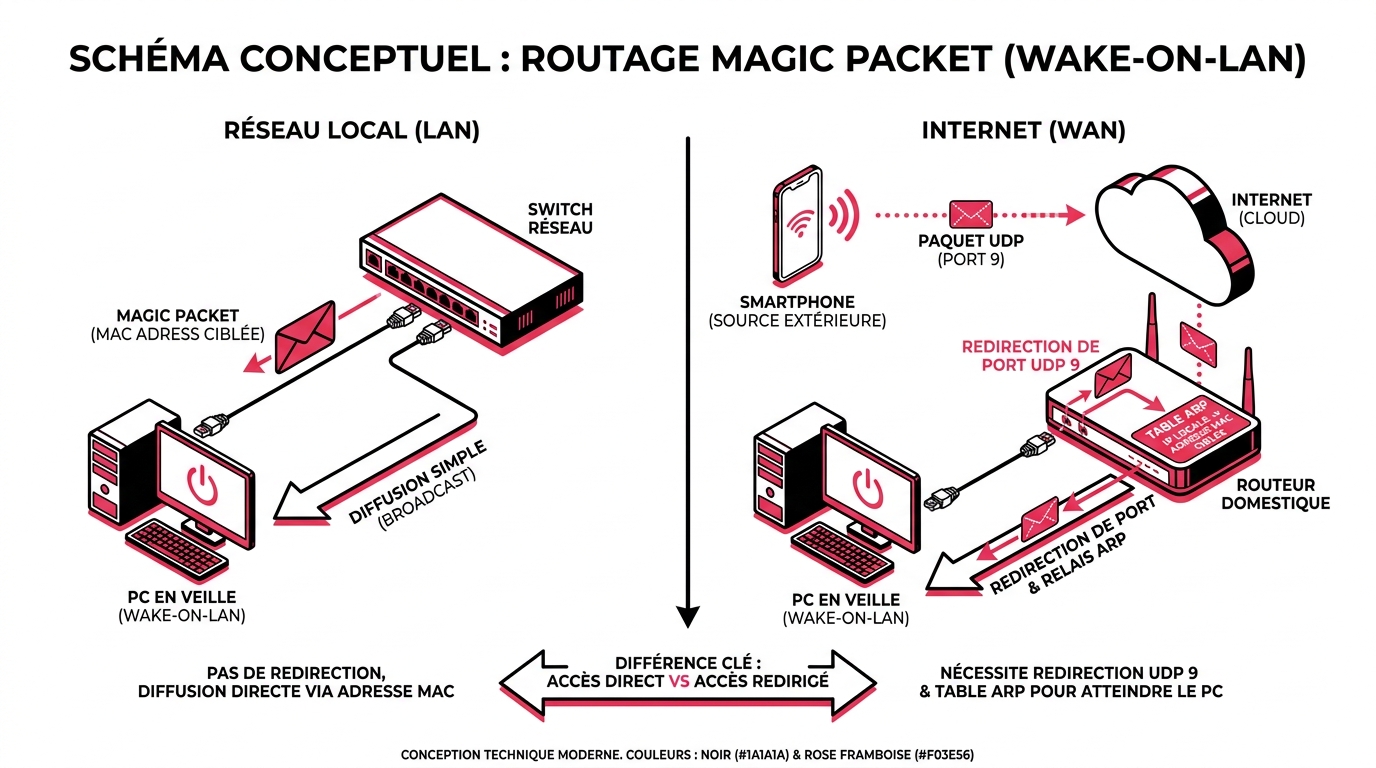
Une fois la cible préparée, il faut lui acheminer la trame. C’est ici qu’il faut distinguer radicalement un déploiement en réseau local (LAN), généralement trivial, d’une tentative de réveil depuis l’extérieur (Wake-on-WAN), qui se heurte aux mécanismes de protection des routeurs.
Déploiement en réseau local (LAN)
Sur un même sous-réseau, l’opération est simple. L’identification de l’adresse MAC se fait aisément via une requête ARP (arp -a dans un terminal) lorsque la machine cible est encore allumée. Une fois l’adresse MAC notée, des dizaines d’outils s’offrent à vous.
Sous Linux, le paquet wakeonlan s’utilise d’une simple ligne de commande : wakeonlan 00:1A:2B.... Sous Windows, des utilitaires graphiques légers (comme WakeOnLanGUI) font l’affaire, mais aucune installation n’est nécessaire : PowerShell sait forger la trame nativement, et c’est le script que je garde sous la main pour mes interventions.
$mac = "00:1A:2B:3C:4D:5E"
$octets = $mac.Split(":") | ForEach-Object { [byte]"0x$_" }
$paquet = ([byte[]](,0xFF * 6)) + ($octets * 16)
$udp = New-Object System.Net.Sockets.UdpClient
$udp.Connect([System.Net.IPAddress]::Broadcast, 9)
$udp.Send($paquet, $paquet.Length) | Out-Null
$udp.Close()
Six octets à 0xFF, l’adresse MAC répétée seize fois, un envoi UDP en broadcast sur le port 9 : les 102 octets décrits plus haut, en sept lignes et sans dépendance externe. Le switch réseau, recevant une trame de niveau 2 adressée en broadcast (FF:FF:FF:FF:FF:FF), se contentera de l’inonder sur tous ses ports actifs : c’est précisément là que se joue la différence entre un routeur et un switch, le second diffusant sans se poser de questions là où le premier filtre. La carte réseau cible l’intercepte et réveille la machine.
Réveil via Internet (Wake-on-WAN)
Réveiller une machine depuis Internet change complètement la donne. Le défi majeur est le suivant : au bout de quelques minutes d’inactivité, le routeur d’entreprise (ou la box internet) purge sa table ARP. Il oublie l’association entre l’adresse IP locale du PC et son adresse MAC. Si vous envoyez un paquet depuis l’extérieur, le routeur ne saura plus sur quel port physique l’acheminer et le supprimera.
Plusieurs solutions techniques existent pour contourner ce problème :
- Le Port Forwarding (Redirection de port) : Il consiste à rediriger le port UDP 7 ou 9 entrant vers l’adresse IP de broadcast du réseau local (ex: 192.168.1.255). Cependant, la majorité des routeurs modernes bloquent le routage vers des adresses de broadcast pour des raisons de sécurité (protection contre les attaques Smurf).
- L’ARP statique : La méthode la plus fiable consiste à figer définitivement l’association IP/MAC dans la table de routage de l’équipement (Static ARP Binding), mais cette fonction est souvent absente des box grand public.
- L’alternative du routeur : Plutôt que de forcer un paquet à traverser le WAN, la meilleure pratique consiste à utiliser un routeur professionnel (type pfSense, OPNsense) ou un firmware alternatif (DD-WRT, OpenWRT) qui intègre un outil WoL natif. Vous vous connectez à l’interface web du routeur depuis l’extérieur, et vous générez le Magic Packet directement depuis le réseau local.
Dépannage réseau : pourquoi votre Magic Packet échoue ?
Malgré une configuration minutieuse, il arrive que la machine reste désespérément éteinte. Mon expérience en administration système m’a montré que ces échecs sont presque toujours liés à une combinaison de paramètres d’alimentation conflictuels et de blocages réseau silencieux de niveau 2 ou 3.
Voici les trois erreurs les plus fréquentes et comment les identifier :
Erreur #1 : Le conflit d’état d’alimentation (S4/S5)
Comme évoqué précédemment, le Fast Startup de Windows est un fléau pour le WoL. Mais ce n’est pas le seul. Des coupures de courant inopinées (qui contournent la séquence d’arrêt normale) désarment souvent la carte réseau. Une machine doit avoir été éteinte « proprement » par l’OS pour que le pilote réseau arme le dispositif de réveil PME. Si le PC a été éteint de force (bouton power maintenu), le WoL échouera très probablement.
Erreur #2 : L’isolation de réseau (VLANs)
Dans une entreprise structurée, le réseau est segmenté en VLANs (Virtual LANs). Par définition, un domaine de broadcast ne franchit pas un VLAN. Si votre serveur d’administration (VLAN 10) envoie un Magic Packet vers un poste de travail (VLAN 20), le routeur central bloquera la trame de diffusion. Pour contourner cela, il faut configurer un « UDP Relay » (ou IP Helper) sur le routeur central, spécifiquement paramétré pour relayer les ports UDP 7/9 d’un sous-réseau à un autre.
Erreur #3 : Le Green Ethernet et la coupure de lien (Link down)
Les switches modernes intègrent des normes d’économie d’énergie (EEE – Energy Efficient Ethernet ou 802.3az). Lorsqu’ils détectent qu’un PC s’éteint et que la carte réseau passe en mode basse consommation (négociant souvent sa vitesse de 1Gbps à 10Mbps pour économiser de l’énergie), certains switches « Green » coupent purement et simplement le lien physique pour économiser le courant du port. Plus de lien physique, plus d’écoute du Magic Packet. Il faut parfois désactiver ces fonctions d’économie d’énergie sur les ports critiques du switch.
Méthodologie de test : l’épreuve du sniffer
Pour arrêter de deviner, il faut mesurer. Placez une machine portable sur le même sous-réseau que le PC récalcitrant, installez Wireshark (le sniffer de paquets de référence), et filtrez sur udp.port == 9 || udp.port == 7. Lancez votre requête WoL depuis l’extérieur. Si la trame n’apparaît pas dans Wireshark, le problème vient de votre routeur/switch. Si elle apparaît avec la bonne adresse MAC mais que le PC ne s’allume pas, le problème est matériel (BIOS/OS) sur la cible.
Sécurisation et automatisation dans un environnement d’entreprise
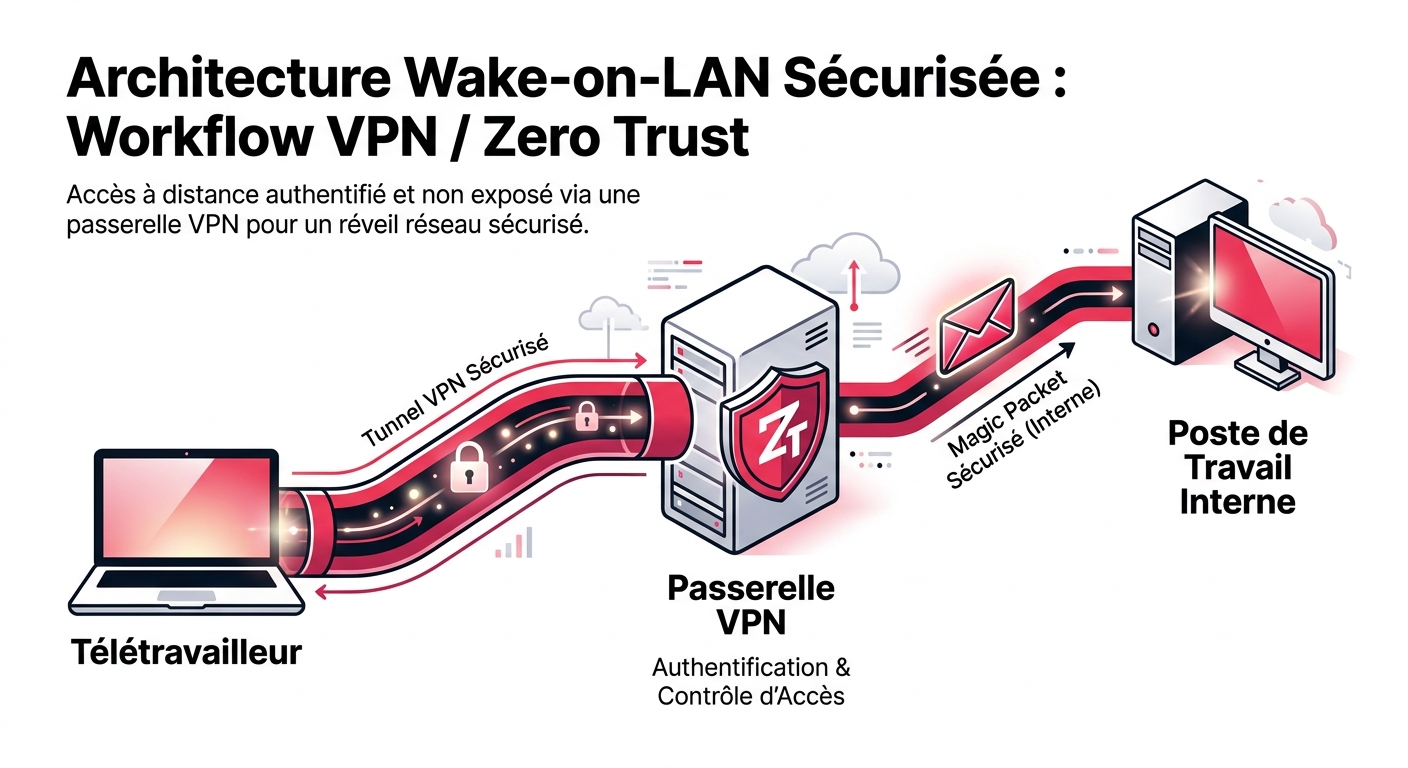
Abordons l’éléphant dans la pièce : la sécurité. Ouvrir un port UDP sur l’Internet public et le rediriger vers votre réseau local (même en broadcast) est une pratique risquée. À l’ère du Zero Trust, les Managed Service Providers (MSP) et les DSI ont dû adapter leurs architectures.
Les vulnérabilités liées au port-forwarding
Exposer directement le port UDP 7 ou 9 à Internet via une règle de port-forwarding est une mauvaise idée. Bien que le Magic Packet ne permette pas l’exécution de code à distance (RCE), un attaquant scannant les ports ouverts pourrait utiliser votre réseau pour de l’amplification UDP, ou inonder votre infrastructure de paquets malformés (attaques DDoS de niveau réseau). De plus, réveiller des postes de travail au hasard en pleine nuit expose ces machines – et par extension le réseau interne – si elles ne sont pas correctement verrouillées (chiffrement de disque, verrouillage de session rigoureux).
L’approche MSP : VPN, Zero-Trust et RMM
L’approche moderne consiste à encapsuler la requête de réveil dans un tunnel chiffré et authentifié. Les bonnes pratiques exigent de ne jamais router le WoL depuis le WAN. À la place, l’administrateur pénètre d’abord le réseau via une passerelle VPN sécurisée (IPsec, OpenVPN, WireGuard) ou un accès ZTNA (Zero Trust Network Access), puis diffuse le Magic Packet localement.
L’automatisation est également la clé. Les solutions RMM (Remote Monitoring and Management) comme Datto, NinjaOne ou Kaseya, utilisent une architecture maître-esclave intelligente. Plutôt que d’envoyer le WoL depuis le cloud de l’éditeur (ce qui nécessiterait des ouvertures de ports risquées), le panneau de contrôle envoie une instruction HTTPS à un agent toujours allumé (un serveur local, ou un NAS). C’est cet agent interne qui génère localement le Magic Packet de niveau 2 vers les postes à réveiller. Cela garantit le patch management nocturne automatisé sans aucune compromission de la sécurité périmétrique.
Côté budget, aucun de ces éditeurs ne publie sa grille officielle, mais les ordres de grandeur du marché sont connus : comptez environ 1,50 à 3,75 $ par poste et par mois chez NinjaOne selon le volume engagé (autour de 2,50 à 3,50 $ sur un parc de 100 à 500 machines), et environ 2,99 $ par poste chez Datto (relevé en août 2026, hors modules de sauvegarde et de sécurité facturés à part). Sur un parc de 100 postes, l’outil coûte donc grosso modo ce que l’économie d’électricité rapporte, ce qui rend l’arbitrage évident dès lors qu’on y ajoute le patch management. Si votre besoin se limite à la supervision et non au pilotage, une brique de supervision réseau en SNMP v3 couvre déjà une bonne partie du terrain pour un coût logiciel nul.
Quand le WoL ne suffit plus : Intel vPro et AMT
Il faut savoir reconnaître le moment où l’on s’acharne. Le Wake-on-LAN sait faire une seule chose : allumer une machine dont le matériel et l’OS ont accepté, avant l’extinction, d’armer le dispositif. Il ne sait pas redémarrer un poste planté, il ne sait pas entrer dans le BIOS, il ne sait pas vous dire si le réveil a fonctionné. La technologie Intel vPro et son composant AMT (Active Management Technology) répondent à ces trois limites, parce qu’ils fonctionnent en out-of-band : le contrôleur de gestion est indépendant du système d’exploitation et reste joignable en S4 comme en S5. Concrètement, vous allumez, éteignez et redémarrez à distance, vous prenez la main en KVM sur l’affichage réel de la machine y compris pendant le POST, et vous forcez un démarrage sur une image distante pour réinstaller un poste qui ne boote plus.
L’arbitrage que je pose en audit est simple. Sur un parc hétérogène, monté au fil des années, avec un budget nul, le WoL reste la bonne réponse : il est gratuit et universel. À partir d’une cinquantaine de postes homogènes renouvelés par lots, il faut exiger du vPro au moment de l’achat et provisionner AMT dès le déploiement, parce que le coût est déjà dans la machine et que le premier déplacement évité l’a remboursé. Le piège est d’acheter des postes vPro et de ne jamais activer AMT, ce qui est de très loin la situation la plus fréquente.
Cas d’usage : ROI Business, Télétravail & MSP
L’argument financier en faveur du Wake-on-LAN est souvent sous-estimé, mais les mathématiques sont implacables.
L’analyse de rentabilité : Prenons un parc de 100 postes fixes et posons les hypothèses noir sur blanc, pour que vous puissiez les rejouer avec vos propres chiffres. Un PC de bureau moderne allumé mais inactif appelle environ 40 W ; le même poste en veille S3 tombe autour de 5 W. Les plages d’inactivité représentent 14 heures par nuit du lundi au vendredi, soit 70 heures, auxquelles s’ajoutent 48 heures de week-end : 118 heures par semaine, soit 6 136 heures par an.
- Postes laissés allumés 24h/24 : 100 × 0,040 kW × 6 136 h = 24 544 kWh par an.
- Postes en veille et réveillés à la demande : 100 × 0,005 kW × 6 136 h = 3 068 kWh par an.
- Économie nette : environ 21 500 kWh par an.
Traduit en euros, c’est là que la conversation avec la direction financière devient courte. Une PME raccordée en basse tension paie entre 0,18 et 0,25 € le kWh tout compris (fourchette relevée en août 2026, à ajuster selon votre contrat) : l’économie annuelle se situe donc entre 3 900 et 5 400 €, soit environ 39 à 54 € par poste et par an. À titre de comparaison, c’est l’ordre de grandeur du budget d’un outil RMM sur le même parc, ce qui explique pourquoi la brique WoL finit toujours par se justifier seule. Et si vous êtes au moment de renouveler ce parc, l’arbitrage se pose en amont, dès la phase d’équipement informatique de l’entreprise.
Avec une politique WoL bien maîtrisée (extinction forcée à 20h, réveil via script RMM et Magic Packet uniquement pour la maintenance nocturne de 2h à 4h, ou à la demande par le télétravailleur via un portail VPN), l’économie électrique est immédiate et mesurable, répondant à la fois aux exigences de réduction des coûts (OpEx) et aux objectifs RSE de l’entreprise.
Conclusion
Le Wake-on-LAN est l’illustration parfaite du concept selon lequel « le diable se cache dans les détails ». Technologiquement simple, son déploiement exige en réalité une rigueur absolue à tous les étages de l’infrastructure : du paramétrage obscur du BIOS aux règles de routage de la couche OSI. Bien configuré et sécurisé derrière des architectures VPN ou des outils RMM, il devient un levier stratégique indispensable. Il offre la réactivité du « toujours allumé » tout en garantissant les économies énergétiques d’un parc éteint, prouvant que les vieux protocoles ont encore leur place dans nos architectures modernes.
Quels outils utilisez-vous actuellement pour réveiller et administrer votre parc informatique à distance ? Rencontrez-vous des problèmes de fiabilité avec les configurations Wake-on-WAN ?